

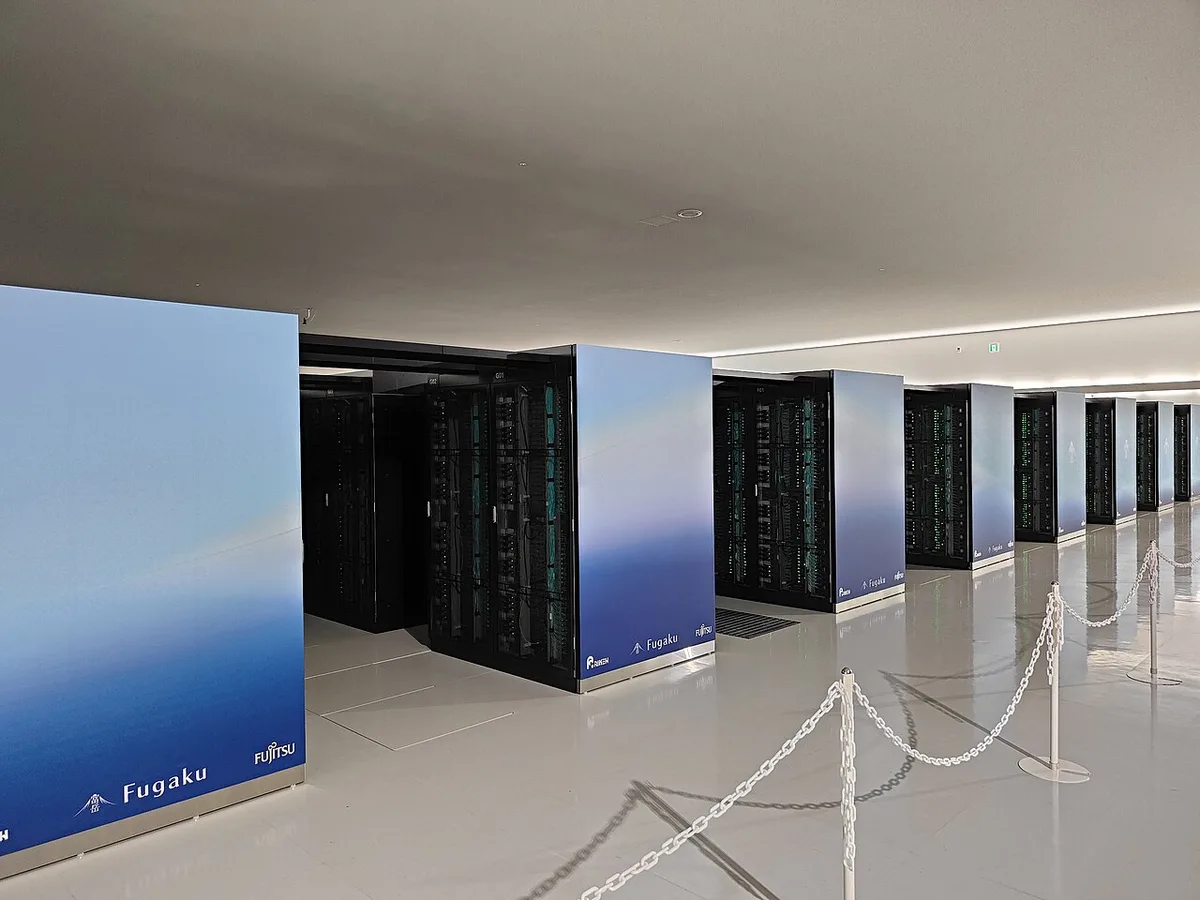
O supercomputador Fugaku, operado pelo centro de pesquisa RIKEN, no Japão, foi tirado do ar após uma invasão de segurança.
Entre 10 e 13 de novembro, um invasor explorou o painel público que mostra o status do Fugaku. Assim, ele conseguiu acessar vários servidores internos e instalar malware para roubar dados de usuários.
O caso expôs dados de 4.222 usuários do Fugaku e de 375 usuários do Rikyu, outro supercomputador do centro.
Além de nomes e e-mails, foram expostas chaves de acesso e arquivos de pesquisa guardados nos computadores dos usuários. Isso é mais sério do que um vazamento comum.
Se você é pesquisador e usa o Fugaku ou o Rikyu, seu acesso está suspenso e suas chaves podem ter sido expostas. Você deve tratar isso como prioridade.
Para a maioria das pessoas, nada muda, já que o caso atinge usuários específicos desses supercomputadores. Ainda assim, vale ficar atento a e-mails falsos que se passem pelo RIKEN.
O que você pode fazer
Se você usa o Fugaku ou o Rikyu, revogue as chaves SSH e as demais credenciais guardadas no sistema, conforme orientação da própria RIKEN. Desconfie de e-mails que se passem pelo instituto.
De forma geral, use a verificação em duas etapas nas suas contas importantes e não clique em links recebidos por e-mail sem confirmar a origem.
- Revogue as chaves SSH e as demais credenciais guardadas no Fugaku.
- Substitua as credenciais por novas, depois que o sistema voltar.
- Confirme por canal oficial qualquer e-mail que pareça vir do RIKEN.
Comentários