

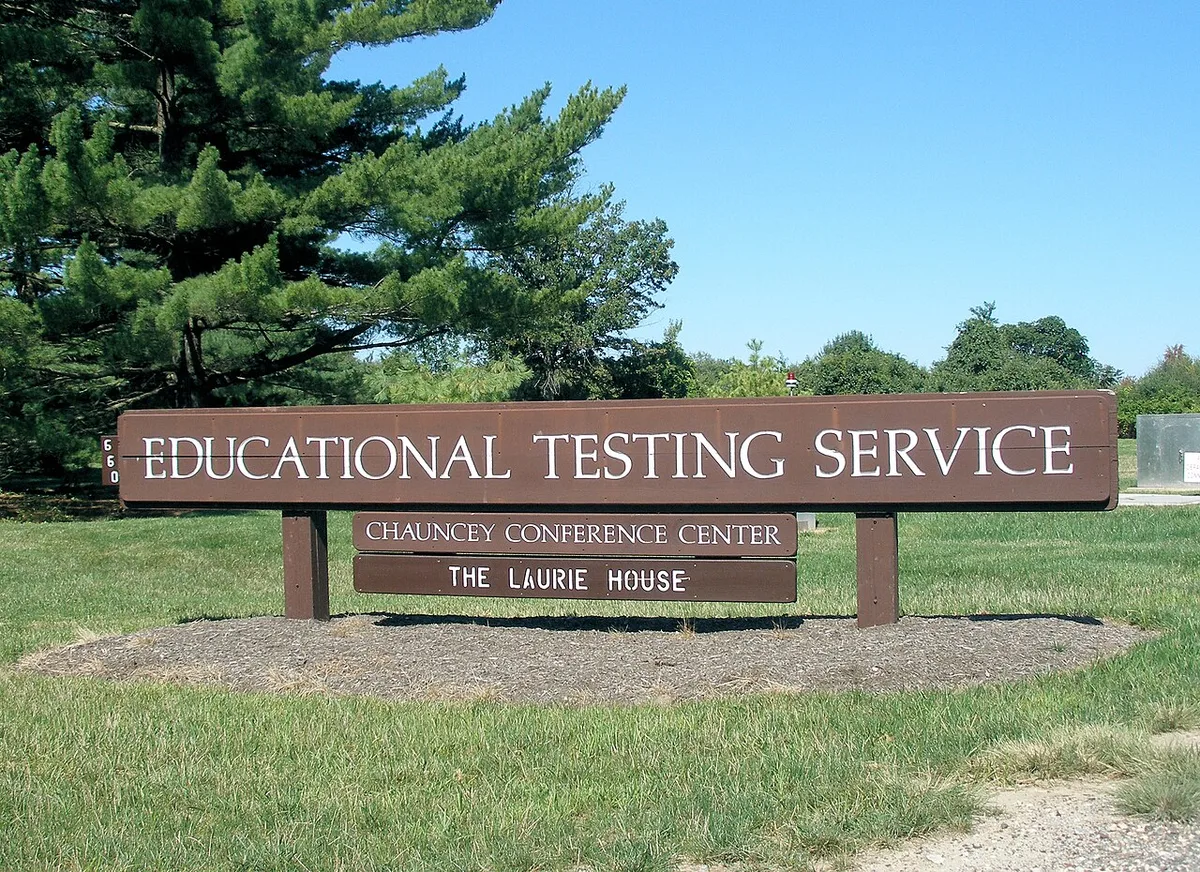
Dados pessoais de milhões de estudantes atuais e antigos das escolas públicas da Califórnia, nos Estados Unidos, foram roubados de um sistema operado pela Educational Testing Service (ETS). A ETS é uma organização sem fins lucrativos que ajuda a aplicar os testes padronizados do estado, sob contrato com o Departamento de Educação da Califórnia (CDE).
A invasão aconteceu em um site de transferência de arquivos SFTP, operado pela ETS. Uma parte não autorizada usou dados de login comprometidos, ou seja, um acesso roubado, e copiou arquivos com informações de alunos entre 22 de maio e 18 de setembro. Segundo o CDE, o vazamento inclui todos os alunos matriculados nos três anos letivos anteriores, mas o grupo afetado pode ser maior. Só no ano letivo de 2025–2026, mais de 5,7 milhões de alunos estavam matriculados nas escolas públicas do estado.
As informações variam de uma pessoa para outra. Nem todos tiveram todas as categorias de dados expostas, mas os arquivos vão além de nomes e e-mails: podem revelar detalhes sobre a educação e sobre deficiências dos estudantes, o que é bem sensível. Segundo o CDE, números de Seguro Social, dados de contas financeiras, senhas e informações de pais ou responsáveis não estavam envolvidos. A ETS afirma não ter encontrado, até agora, evidências de que os dados tenham sido publicados.
A ETS, a pedido do CDE, está notificando alunos e famílias afetados. Quem recebeu o aviso deve seguir as instruções da notificação e os recursos indicados pelo órgão para se proteger.
Esse caso mostra por que o cuidado com dados escolares importa: uma credencial de acesso vazada em um sistema de terceiros pode expor informações de milhões de crianças e jovens durante meses sem que ninguém perceba.
Comentários