

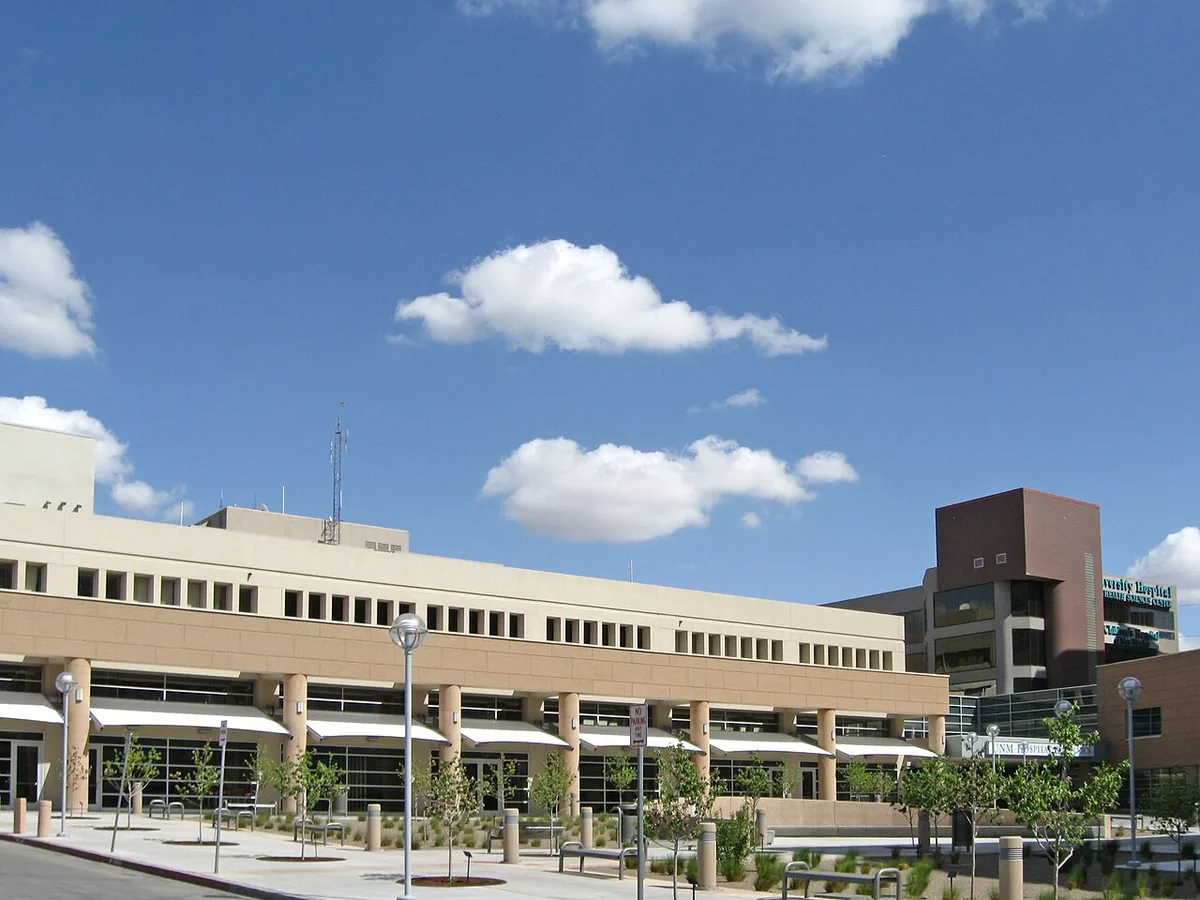
A Universidade do Novo México (UNM), nos Estados Unidos, informou ter sofrido um ataque cibernético que derrubou sistemas e afetou o atendimento a pacientes e as aulas. Na segunda-feira, a UNM Health, braço de saúde da universidade, passou a limitar temporariamente novas internações, desviar ambulâncias para hospitais próximos e suspender cirurgias ambulatoriais e consultas.
Segundo a própria universidade, o Hospital da UNM e o Centro Médico Regional Sandoval continuaram abertos, e as clínicas voltaram a atender consultas e procedimentos marcados a partir de terça-feira, 27 de outubro. Em emergências, a orientação foi ligar para o 911. As aulas das quatro escolas de ciências da saúde foram canceladas e funcionários não essenciais foram mandados para casa.
A UNM não disse que tipo de ataque sofreu, mas o site BleepingComputer apurou que um grupo de ransomware novo, chamado Byod, reivindicou a ação. O ransomware é um tipo de malware que sequestra arquivos e sistemas e cobra resgate para liberá-los. Segundo o grupo, ele teria comprometido 36 mil sistemas e acessado dados de estudantes e funcionários, como números de Seguro Social, registros de RH e folha de pagamento, e informações de pacientes. Essas alegações não foram confirmadas pela universidade, que não respondeu ao pedido de comentário.
O Byod também afirmou que ofereceria chaves gratuitas para destravar sistemas de unidades de saúde e prometeu pagar até US$ 2.500 por paciente afetado, mas disse que manteria todos os dados roubados. O grupo se apresenta como uma gangue nova, com seis vítimas listadas em seu site de vazamentos, e diz fazer "pentests" para expor falhas.
Nesta quarta-feira, a UNM informou que seus sistemas eletrônicos críticos voltaram a funcionar, que todos os hospitais estão abertos e que as ambulâncias voltaram a operar normalmente. Com ajuda de parceiros externos, a equipe de segurança concluiu que o incidente atingiu alguns dispositivos de usuários finais, mas não chegou aos sistemas centrais nem aos servidores.
Pacientes, funcionários e estudantes devem ficar atentos a mensagens não solicitadas e a golpes de phishing, que são mensagens falsas para roubar dados. A fonte não traz outras orientações de proteção.
Comentários